Aconsejan crear contraseñas de al menos 14 caracteres y utilizar la autenticación
Las claves deben contener mayúsculas y minúsculas. No deben ser la fecha de cumpleaños. Debe evitarse anotarlas.
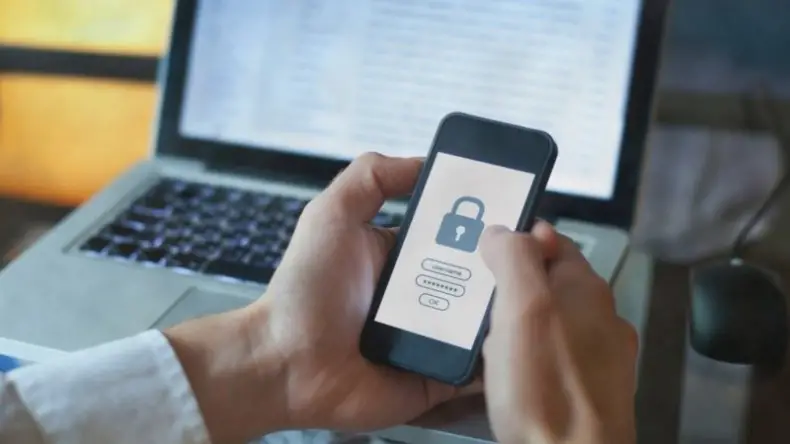
En el mundo actual, Internet es parte de la vida y la mayoría de las personas tiene cuentas en línea o en aplicaciones en las que se pide un registro con usuario y contraseña. Mantener segura las cuentas en Internet es muy importante y, por eso, desde 2013, el primer jueves de cada mayo es el Día Mundial de la Contraseña. La fecha tiene como objetivo fomentar buenos hábitos de contraseña que ayuden a mantener segura la vida en la Red.
El password debe ser difícil de rastrear para evitar lo máximo posible a hackers informáticos.
"Para que una contraseña sea lo más segura posible, debe tener al menos 14 dígitos, letras y números con mayúsculas y minúsculas", aseguró Francisco Casco, ingeniero en Sistemas, en diálogo con República de Corrientes.
Recomendó que "no deben contener secuencias de números o letras y no deben tener datos que puedan ser adivinables, como por ejemplo, la fecha de cumpleaños". Además dijo que, "en lo posible", debe estar "acompañada de un segundo factor de autenticación".
Frecuencia de cambio
La frecuencia para cambiar la contraseña depende del grado de daño que causaría si la clave es vulnerada, dijo Casco. "Por ejemplo si alguien vulnera la clave del administrador de una red de una empresa, el daño sería enorme, ya que la persona puede hacer lo que sea con esa combinación de usuario/clave", señaló. Explicó que, en este caso, un cambio cada 60 días sería algo prudente.
Por otro lado, la actualización de una clave depende también de la función de la aplicación o sistema al que impacta. Por ejemplo, "si la clave da acceso a transferir millones de dólares, debería ser cambiada con mayoría frecuencia (cada 30 días como mínimo); en cambio, si es la clave a un juego, es recomendarla cambiarla 1 vez al año", dijo el especialista.
Para mantener seguras las cuentas en Internet, junto a la frecuencia del cambio de clave, Casco dijo que es fundamental el uso de un segundo factor de autenticación, por ejemplo un token, un smartphone, entre otros. "El uso de estos dispositivos aumentan el grado de seguridad al acceder a un sistema o un servidor. Ninguna clave es completamente segura si no lo tiene", aseguró el ingeniero.
Gestores
Algunas personas acostumbran a anotar las contraseñas en un papel o en el mismo dispositivo. "Este es un problema grave", aseguró Francisco. Y recomendó utilizar gestor de contraseñas o bóvedas (muchos de ellos son gratis), que ayudan a recordar las claves. Los recomendados por el ingeniero son: 1Paswword, Bitwarden, LastPass, DashLane, Keepass, Passbolt.
"Si no se puede contar con el gestor, porque es difícil de entenderlo, con un archivo en Word o en un pendrive (y con copia en otro pendrive), con una clave basada en una nemotecnia ya serviría".
Evitar posibles hackeos
No resulta raro que, más de una vez, una persona se haya tenido que enfrentar a la sospecha de que alguien ha ingresado a su cuenta. Ante esa situación, Casco recomienda cambiar la clave de manera urgente y hacerlo con un generador de claves como lastpass.com o passwordsgenerator.net.
Además aconseja informar al servicio que alguien intentó acceder a la cuenta y, por sobre todo, "activar segundo factor o multifactor".
Mundo sin claves
El mundo de la seguridad informática lentamente va migrando a passwordless Access, confirmó Casco.
"Se están dejando de usar las contraseñas, que son reemplazadas por claves basadas en biometría, ya que es muy difícil violar esas medidas", informó. Un ejemplo claro de ello es el lector de huellas digitales con el que cuentan la mayoría de los smartphones o el reconocimiento facial en los teléfonos más avanzados.