Cómo evitar el fishing, la nueva tendencia en estafas electrónicas
En una nueva forma de engaño, atacantes se hacen pasar por empresas o bancos para obtener información financiera mediante un correo electrónico.
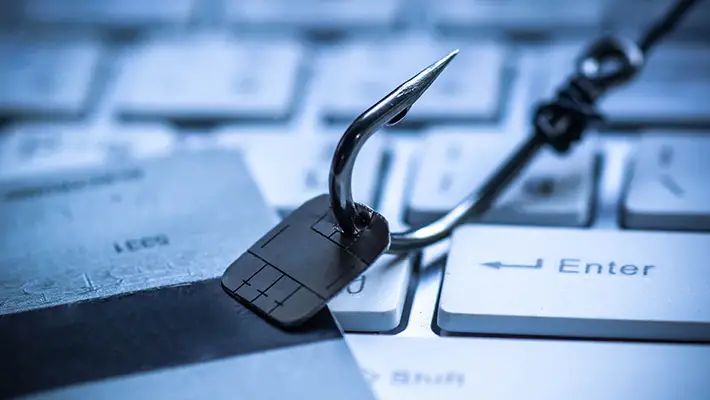
En el último tiempo se escucha de manera recurrente que a usuarios de Internet les llega un correo electrónico, aparentemente de su banco, solicitándole información. Esta es una de las técnicas más comunes de suplantación de identidad o fishing. En general, el objetivo de los ciberdelincuentes es obtener información bancaria para acceder a cuentas y robar dinero.
El estafador, conocido como fisher, se hace pasar por una persona o empresa de confianza en una aparente comunicación oficial electrónica, por lo común un correo electrónico, o algún sistema de mensajería instantánea o incluso utilizando también llamadas telefónicas.
"El fishing utiliza ingeniería social, que son técnicas que tienen los atacantes ya sea a través de sistemas de informática digital o cara a cara, para poder manipular a la víctima y sacar información confidencial", explicó Francisco Bosco, licenciado en Sistemas de Información, director Estadística y Censos de la Provincia de Corrientes, quien también fue jefe de Trabajos Prácticos de la cátedra Seguridad Informática, en la Licenciatura en Sistemas de información de la UNNE.
Bosco describió a este delito como el típico "cuento del tío". "Por ejemplo, un delincuente se hace pasar por alguien y pide información diciendo que es un tío lejano, casi siempre es a personas de la tercera edad o va probando aleatoriamente hasta que alguien cae en alguno de estos ataques", aseguró, en diálogo con República de Corrientes. "El ataque de fishing se hace siempre haciéndose pasar por algún banco o por alguna página de donde se obtiene datos de acceso a bancos". Según informó Bosco, la modalidad consiste en que en el correo electrónico se añade un acceso a un sitio que es idéntico al sitio del banco de la persona, pero está vulnerado por el atacante. Entonces cuando el usuario ingresa a la página y pone su usuario y contraseña, en principio el sitio redirige al del banco original, haciéndole creer al usuario que se puso mal la clave, pero la misma ya queda guardada en la base de datos del atacante.
Bosco recomienda siempre verificar que el URL sea el de la página del banco, o escribir directamente el enlace al sitio. Asimismo se debe verificar que la dirección comience con http.
"Siempre que alguien nos esté pidiendo información debemos validar que esa persona sea realmente la que dice ser. Uno de los grandes conceptos de la seguridad informática es autenticar".
En ese sentido, ejemplificó: "Si alguien dice que nos quiere vender dólares, llamar a esa persona y asegurarnos su identidad. Debemos preguntar siempre antes de dar información o hacer una transacción con esa persona que dice ser", aconsejó.
Datos personales
Con respecto a la publicación de datos personales, Bosco aseguró: "Nuestros datos personales son muy importantes y tenemos que saber dónde dejar la información. Las bases de datos para las organizaciones son oro. Son utilizadas para hacer determinadas campañas de marketing o análisis. "Hay que tener en cuenta que lo que se sube a Internet ya es de Internet y ya no hay forma de recuperarlo ni darlo de baja", advirtió.
Para resguardar la información personal, Bosco aconseja la doble autenticación de los accesos de todas las redes sociales. "La contraseña, en algún punto, deja de ser segura, porque en algún momento nos pueden hackear. Autenticar significa que, cuando ingresamos a nuestras redes sociales, la plataforma nos envía un código a nuestro celular para que podamos hacerlo, ya sea por SMS o una aplicación. Esa es la forma de cerrar el círculo para ingresar a esa plataforma. Con eso nos ahorramos que si alguien nos roba la contraseña, no pueda ingresar de una manera tan sencilla. Está sumamente recomendado hacerlo", enfatizó.